この記事の要点
- 012026年10月は、JR東日本、損保ジャパン、タイムズカー、焼肉きんぐ、IDCフロンティアなどで、不正アクセスによる大規模な漏えいや障害の公表が相次ぎました。
- 02大和証券と損保ジャパンは共通の委託先から、JR東日本はクラウド事業者への攻撃の影響で漏えいの可能性が生じており、委託先やクラウドが入口になっています。
- 03警察庁によると、2026年上半期のランサムウェア被害は半期として過去最多の123件で、被害企業の約6割が中小企業です。
- 04中小企業がまず取り組むのは、多要素認証、すべての認証情報の更新、OS・機器の更新、切り離したバックアップ、AIに入力してよい情報のルールの5つです。
- 05さらに強化するなら、闇市場への流出の監視、委託先・クラウド・アカウントの棚卸し、自社診断、止まったときと漏れたときの計画づくりに進みます。
目次
2026年10月に入り、大企業の不正アクセスと情報漏えいの公表が連日続いています。JR東日本、損保ジャパン、タイムズカーといった身近なサービスで、数百万件規模の個人情報が流出した、または流出した可能性があるという公表が相次いでいます。 この記事では、10月の主な事案を一覧で整理し、そこから分かる共通点と、中小企業がまず取り組むこと、さらに強化する場合の対策を紹介します。結論は、まず自社の認証情報を総点検し、そのうえで情報を預けている委託先やクラウドを洗い出すことです。
2026年10月、何が起きているのか
業種を問わず、大規模な漏えいの公表が続いています。9月末から10月第2週までに公表された主な事案は次のとおりです。
| 公表日 | 企業・サービス | 内容 |
|---|---|---|
| 9月28日 | タイムズカー(パーク24子会社) | Webシステムへの不正アクセスで約660万アカウント分が流出。うち約160万件は運転免許証などの本人確認書類の画像を含む |
| 10月5日 | 焼肉きんぐ(物語コーポレーション) | 公式アプリの会員情報約1,079万件が流出。登録者のほぼ全員にあたる |
| 10月5〜7日 | 大和証券、損保ジャパン | 共通の委託先が運用するFAQシステムの管理画面に不正ログインされ、大和証券は約11万人分、損保ジャパンはのべ約6万件の情報が漏えいした可能性 |
| 10月6日 | GMOリサーチ&AI、ミスターマックス | アンケートサービスで最大約95万件、小売チェーンで最大170万人超の情報が流出した可能性 |
| 10月7日 | IDCフロンティア(ソフトバンク子会社) | 法人向けクラウドがランサムウェア攻撃を受け、契約する495の企業・自治体に影響。茨城県のWebサイトなどが閲覧できなくなった |
| 10月9日 | JR東日本 | IDCフロンティアのクラウドを使う「えきねっと」「ビューカード」などのシステムで、合わせて600万件以上の個人情報が漏えいした可能性 |
東京商工リサーチの集計では、2026年は10月5日までに、1,000万件を超える漏えいが上場企業で3件起きています。大規模な漏えいは7月以降に増えており、セキュリティ会社はその背景に、攻撃へのAIの悪用があるとみています。IPAも10月9日に緊急の注意喚起を出しました。
相次ぐ事案から、何が分かるのか
分かることは3つあります。
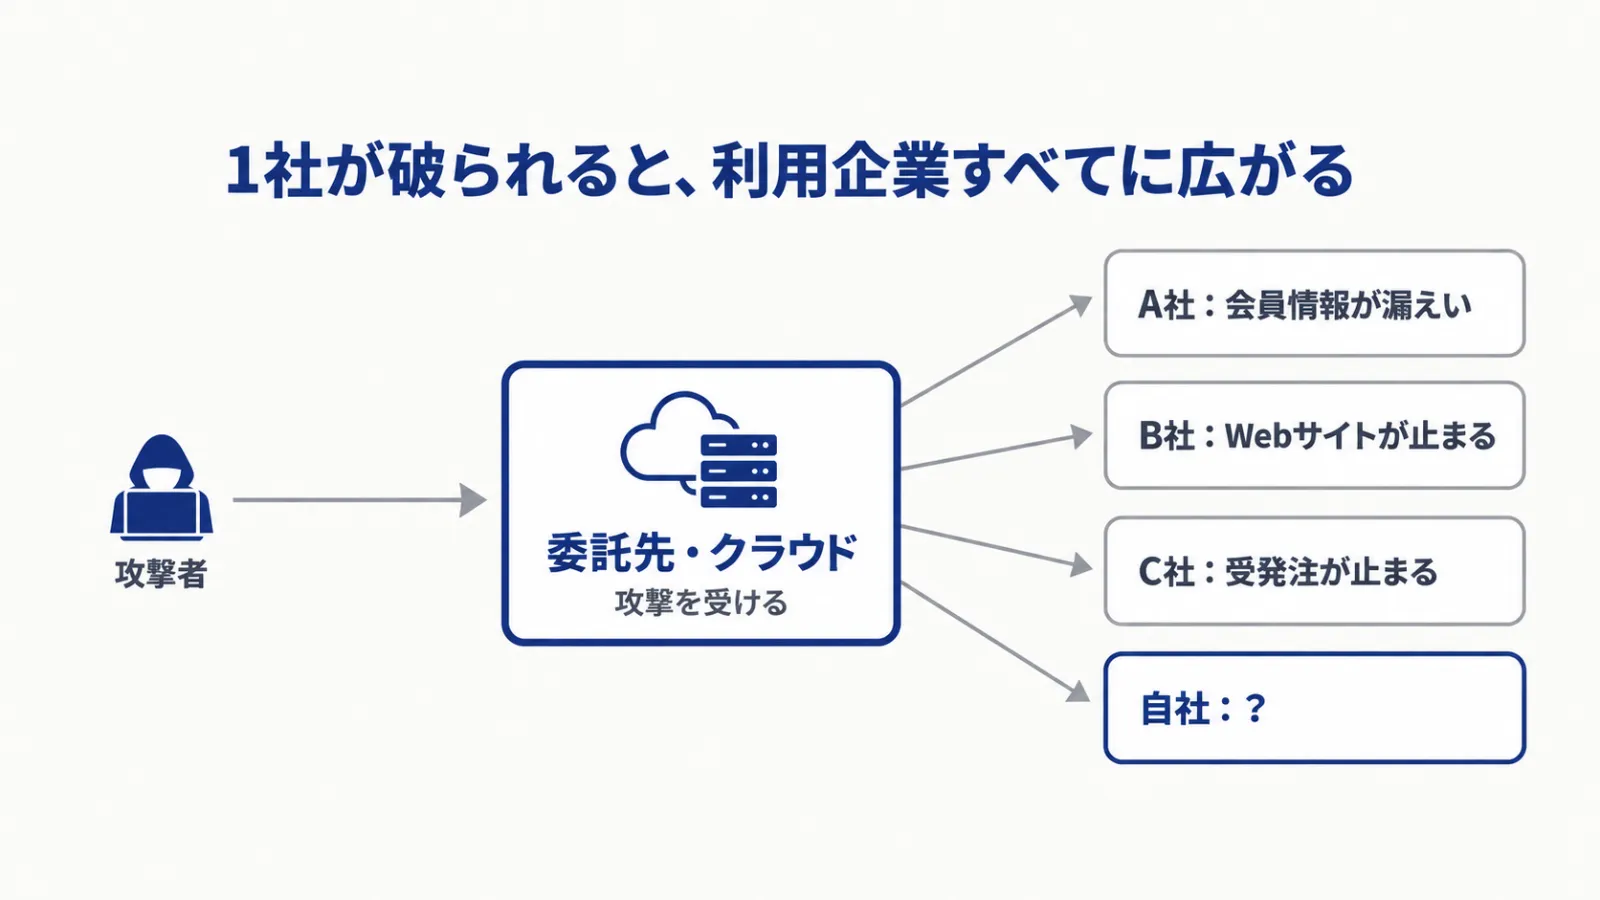
1. 自社ではなく、委託先やクラウドから漏れる
大和証券と損保ジャパンは、同じ委託先のシステムから漏えいしました。JR東日本も、自社ではなくクラウド事業者が受けた攻撃の影響です。IPAの「情報セキュリティ10大脅威 2026」(組織編)でも、委託先を狙った攻撃は2位に入っています。
自社がどれだけ対策しても、預けた先が破られれば情報は漏れます。また、クラウドが止まれば、自社のWebサイトや業務システムも止まります。逆に、中小企業が大企業の委託先として、侵入の足がかりに狙われることもあります。取引先から預かった情報を守ることは、取引を続けるための条件になりつつあります。
2. 入口は、盗まれた認証情報と更新されていない機器
侵入の入口が公表された事案では、管理画面への不正ログインや、システムの脆弱性の悪用が挙がっています。認証情報とは、IDとパスワードのほか、ログインした状態を保つ情報や、システム連携に使うAPIキーなど、本人であることを示す情報を指します。
今回の各事案で、認証情報がどう盗まれたかまでは公表されていません。一般に、認証情報を盗む代表的な手口が、インフォスティーラーと呼ばれる不正プログラムです。パソコンに入り込むと、入力されたパスワードや、多要素認証を済ませた後のログイン状態まで盗み続けます。盗まれた情報は闇市場で売られ、それを買った攻撃者が侵入します。
警察庁によると、2026年上半期のランサムウェア被害は123件で、半期として過去最多でした。侵入経路の約5割はVPN機器で、更新の遅れや認証情報の漏えいを突かれています。
3. 業種も規模も問わない
10月の事案は、鉄道、保険、証券、外食、カーシェア、自治体と業種がばらばらです。警察庁の資料では、ランサムウェアの被害企業の約6割が中小企業でした。攻撃者は規模ではなく、侵入しやすい隙を探しています。
中小企業が、まずできることは何か
まず取り組むのは、次の5つです。IPAの「中小企業の情報セキュリティ対策ガイドライン」の基本対策とも重なります。
| 対策 | 具体的にすること |
|---|---|
| 1. 多要素認証を有効にする | メール、会計ソフト、ネットバンキングなど、社外から入れるサービスから設定する |
| 2. すべての認証情報を更新する | ウイルス対策ソフトで端末を確認したうえで、パスワードとAPIキーを一通り変更し、使い回しと共有をなくす |
| 3. OS・ソフト・機器を更新する | パソコンに加え、VPN機器やルーターの更新状況も確かめる |
| 4. バックアップを切り離して取る | 社内ネットワークから切り離した場所にも保存し、復元を一度試す |
| 5. AIに入力してよい情報を決める | 会社が認めたAIサービス以外に、顧客情報や社外秘の資料を入れない |
総務省は、パスワードの定期的な変更は不要としています。2は定期的な変更ではなく、漏れていても自社では気づけないため、この機会に一度すべてを更新するという考え方です。
さらに強化するなら、何をすればよいのか
基本の対策が済んだら、次の4つに進みます。
- 自社の認証情報が闇市場に出ていないか監視する:売りに出た段階で気づけば、侵入される前に止められます。Have I Been Pwnedでは、ドメインの所有を確認すれば社内のアドレスをまとめて調べられます(規模により有料)。継続して監視する民間サービスもあります。
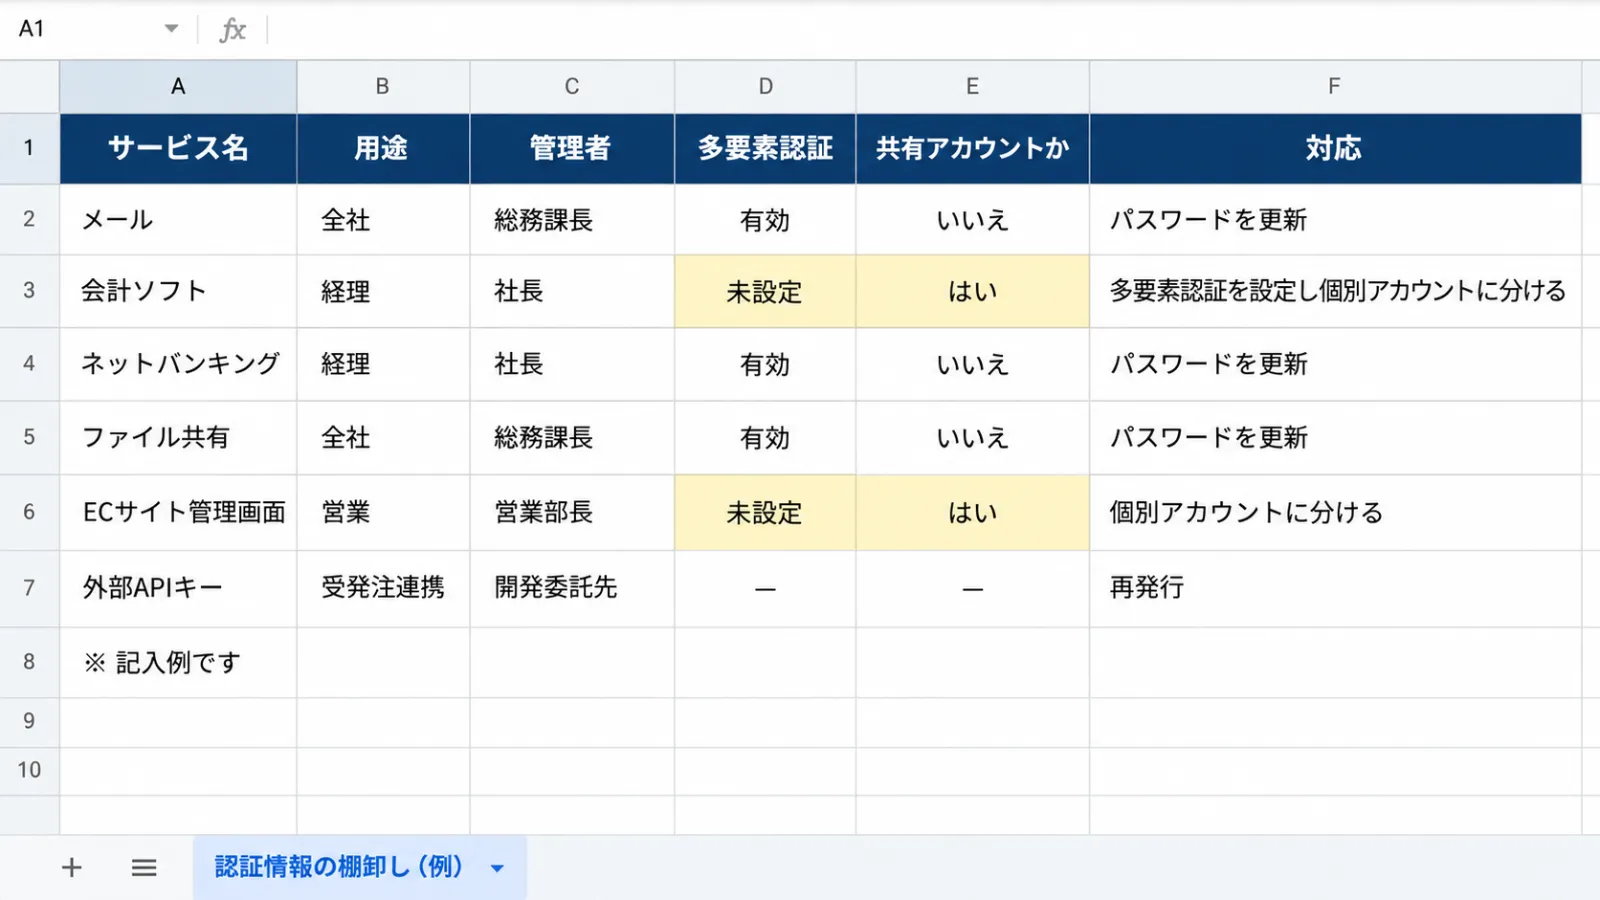
- 委託先・クラウド・アカウントを棚卸しする:顧客情報を預けている委託先と、業務で使うクラウドを一覧にします。あわせて、退職者や契約が終わった委託先のアカウント、多要素認証のない管理者アカウントが残っていないかを確認し、不要なデータは持たないようにします。
- 自社の状況を診断する:IPAの「5分でできる!情報セキュリティ自社診断」で弱点を把握し、「SECURITY ACTION」で取り組みを自己宣言できます。
- 止まったとき、漏れたときの動きを決めておく:使っているクラウドが止まったら何で業務を続けるか、情報が漏れたら誰に連絡するかを決めておきます。個人データの漏えいは、一定の場合に個人情報保護委員会への報告と本人への通知が法律で義務づけられているため、報告の担当者と手順も決めておきます。警察庁によると、2025年のランサムウェア被害組織で業務継続計画(BCP)を策定していたのは約18%でした。
まとめ
- 2026年10月は、JR東日本、損保ジャパン、タイムズカーなどで大規模な情報漏えいの公表が相次ぎました。
- 相次ぐ事案から分かるのは、委託先やクラウドから漏れること、入口は認証情報と脆弱性であること、業種も規模も問わないことの3つです。
- まずは、多要素認証、すべての認証情報の更新、OS・機器の更新、バックアップ、AIの入力ルールの5つに取り組みます。
- さらに強化するなら、闇市場への流出の監視、委託先・クラウド・アカウントの棚卸し、自社診断、止まったときと漏れたときの計画づくりの4つに進みます。
自社だけで判断が難しい場合は、IPAの相談窓口や、警察のサイバー事案の相談窓口も利用できます。
よくある質問
社員20名ほどの会社でも狙われますか。
狙われます。警察庁の資料では、ランサムウェアの被害企業の約6割が中小企業です。また、大企業の委託先として、侵入の足がかりに狙われることもあります。
使っているクラウドや委託先が攻撃を受けたら、自社に何が起きますか。
預けていた顧客情報が漏れたり、そのクラウドで動かしているWebサイトや業務システムが止まったりします。どの委託先・クラウドに何を預けているかを一覧にし、止まったときの代わりの手段を決めておくことが大切です。
パスワードは定期的に変えるべきですか。
定期的に変える必要はありません。総務省も、変えるべきなのは漏えいが分かったときとしています。ただし、漏えいの公表が相次ぐ今は、端末が感染していないかを確かめたうえで一度すべてを更新し、使い回しや共有をなくしておくことをおすすめします。
多要素認証を入れれば、不正ログインは防げますか。
大きく減らせますが、万能ではありません。偽サイトに入力させた確認コードをその場で使う手口や、不正プログラムでログインした状態そのものを盗む手口があります。公式サイトやアプリからログインする、ブラウザにパスワードを保存しないといった習慣もあわせて徹底します。
自社のメールアドレスが漏えいしていると分かったら、どうすればよいですか。
まず端末が不正プログラムに感染していないかを確認し、そのうえでそのアドレスで使っているサービスのパスワードを変更し、多要素認証を有効にします。同じパスワードを使い回しているサービスがあれば、それもすべて変更します。不審なログインの記録がないかも確認してください。
参考資料
- 「タイムズカーWebサイト」への不正アクセスに関する調査結果および今後の対応について(第2報)|タイムズモビリティ(2026年9月28日)
- 「タイムズカーWebサイト」への不正アクセスに関する調査結果(第3報)|タイムズモビリティ(2026年9月29日)
- 焼肉きんぐに不正アクセス、1078万人分の情報流出|週刊アスキー(2026年10月5日)
- 当社事業者向けサービスで使用する外部委託先システムへの不正アクセスについて|損害保険ジャパン(2026年10月7日)
- 損保ジャパン のべ6万件の顧客情報が流出か 不正アクセス|NHK(2026年10月7日)
- IDCFクラウドの障害は「ランサムウェア攻撃」が原因 495の企業・自治体に影響|INTERNET Watch(2026年10月8日)
- JR東日本「えきねっと」「ビューカード」などで600万件以上の個人情報漏えいの可能性|TBS NEWS DIG(2026年10月9日)
- 上場企業「個人情報漏えい」、過去最悪ペース|東京商工リサーチ
- 個人情報流出なぜ相次ぐ?“異様な状況”AI悪用可能性の指摘も|NHK(2026年10月6日)
- 不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について|IPA(2026年10月9日)
- 情報セキュリティ10大脅威 2026|IPA
- 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について|警察庁(2026年9月)
- 令和7年におけるサイバー空間をめぐる脅威の情勢等について|警察庁(2026年3月)
- 漏えい等の対応とお役立ち資料|個人情報保護委員会
- 中小企業の情報セキュリティ対策ガイドライン 第4.0版|IPA
- SECURITY ACTION セキュリティ対策自己宣言|IPA
- 安全なパスワード管理|国民のためのサイバーセキュリティサイト(総務省)
- Have I Been Pwned(FAQ)
- サイバー事案に関する相談窓口|警察庁
この記事をシェア


2001年生まれ、21歳で起業、明治大学大学院修了(MBA)。税理士試験合格。Flutter/Python歴5年、kintone有資格者。バックオフィス・税理士事務所のDXに強み。業務整理・設計からシステム開発、現場導入まで、中小企業のDXを一気通貫で支援している。